Serangan Siber Supermarket Prancis: Sistem Pendingin Dibobol, Pangan Terancam
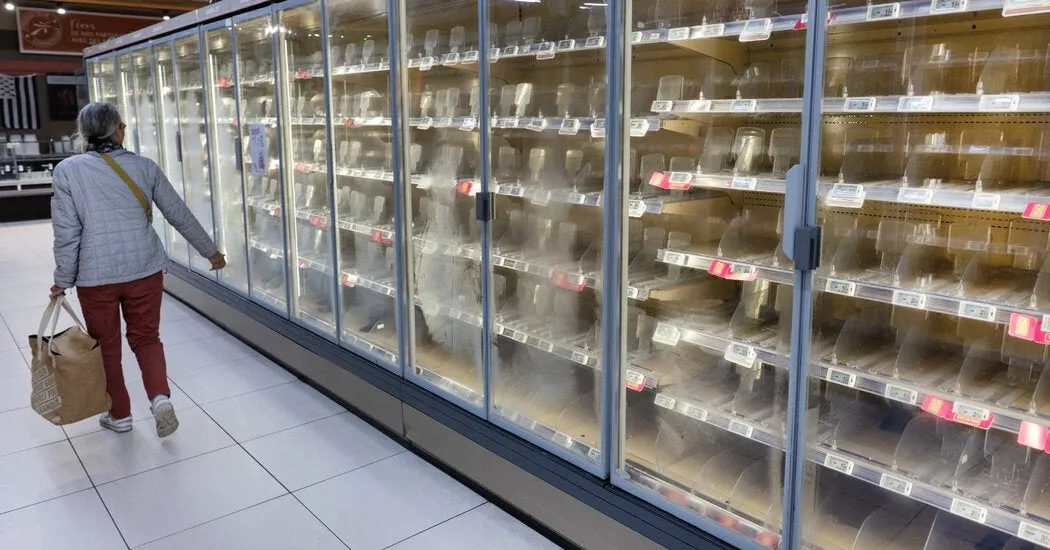
ORBITINDONESIA.COM – Serangan siber supermarket Prancis minggu ini menghantam sistem pendingin jarak jauh di lebih dari 400 gerai, memaksa sebagian toko membuang produk segar dan beku. Insiden ini mengangkat isu keamanan siber rantai pasok pangan, ketika lemari pendingin yang seharusnya senyap bekerja justru menjadi titik lemah yang paling mahal.
Menurut sejumlah peritel besar, sekitar 300 toko Intermarché dan Netto terdampak, disusul 80 gerai Coopérative U dan 30 Monoprix. Badan Keamanan Siber Nasional Prancis menyebut serangan menarget sistem dari tiga perusahaan pendingin yang mengendalikan kulkas secara remote.
Hingga kini belum ada pihak yang mengaku bertanggung jawab, dan jaksa menyatakan pelaku belum teridentifikasi. Di beberapa toko, staf melaporkan makanan yang harus didinginkan terpaksa dibuang, sementara di lokasi lain teknisi bergerak cukup cepat untuk mencegah kerusakan.
Kepala Coopérative U, Dominique Schelcher, menyebut serangan ini “belum pernah terjadi,” “tak terduga,” dan “sangat serius” dalam wawancara siaran. “Mereka menyerang pasokan makanan rakyat Prancis,” katanya kepada RTL, menekankan betapa jarangnya gangguan langsung pada infrastruktur pangan ritel.
Serangan ini memperlihatkan bagaimana sistem operasional toko kini sama rentannya dengan data pelanggan, karena pendingin adalah jantung logistik harian. Ketika kontrol suhu terganggu, kerugian tidak menunggu lama, sebab keamanan pangan diukur per jam, bukan per hari.
Schelcher menolak mengestimasi total kerugian saat ini, namun ia memberi skala yang gamblang: kegagalan pendingin bisa merugikan supermarket kecil setara puluhan ribu dolar. Untuk hypermarket, nilainya dapat mencapai sekitar US$220.000, angka yang cukup untuk menggerus margin bisnis ritel yang tipis.
Kesaksian di lapangan memperkuat dampak itu, bukan sekadar angka di laporan. Julien Fréret, manajer supermarket di kota kecil Prancis utara, mengatakan tokonya mengalami “kerugian total produk segar dan beku,” bahkan meminta warga tak datang karena barang harus dibuang.
Di sisi teknis, pernyataan Danfoss memberi petunjuk penting tentang vektor risiko yang berulang: sistem manajemen pendingin yang terdampak sering kali versi lama dan tidak lagi menerima pembaruan perangkat lunak atau keamanan. “Danfoss sejak lama menyarankan pelanggan menjaga sistem yang didukung tetap diperbarui dengan firmware terbaru,” tulis juru bicara Kirsten Tate, sembari menyebut mereka berkoordinasi dengan pelanggan terdampak.
Ini menegaskan pola klasik keamanan siber industri: perangkat operasional (OT) kerap diperlakukan seperti mesin yang “cukup menyala,” bukan aset digital yang harus dipatch. Ketika kontrol dilakukan jarak jauh, ketertinggalan pembaruan berubah menjadi pintu masuk, dan pintu itu terhubung langsung ke stok makanan.
Kantor jaksa Paris menyatakan divisi kejahatan siber bekerja untuk “mengidentifikasi korban dan menetapkan kaitan antara serangan dan kerusakan yang dilaporkan dalam bentuk pembusukan makanan dan kebakaran.” Frasa “kebakaran” di sini memperluas kekhawatiran, karena gangguan pendingin bukan hanya soal pemborosan, tetapi juga potensi keselamatan.
Serangan siber ini terasa lebih mengganggu karena menyasar kebutuhan paling mendasar: makanan. Jika data bocor merusak privasi, maka pendingin yang mati merusak rasa aman publik, karena rak kosong dan bau busuk adalah pesan yang langsung terbaca.
Namun, kita juga perlu jujur bahwa “ketidakdisiplinan pembaruan” sering menjadi bagian dari cerita, bukan sekadar kesalahan teknis kecil. Ketika sistem tua tetap dipakai demi menekan biaya, risiko dipindahkan diam-diam kepada konsumen, pekerja toko, dan petani pemasok yang produknya akhirnya berakhir di tempat sampah.
Di titik ini, keamanan siber rantai pasok pangan seharusnya diperlakukan seperti standar higienitas, bukan proyek IT musiman. Audit vendor, segmentasi jaringan, dan kebijakan patch untuk perangkat remote semestinya menjadi syarat operasional, bukan opsi setelah insiden.
Serangan yang belum diklaim juga menyisakan ruang spekulasi, tetapi pelajaran praktisnya tidak perlu menunggu identitas pelaku. Ketahanan pangan modern bergantung pada perangkat lunak, dan itu berarti kegagalan digital dapat berubah menjadi krisis fisik dalam hitungan jam.
Kasus serangan siber supermarket Prancis ini menutup jarak antara dunia maya dan meja makan, karena yang rusak bukan sekadar server, melainkan susu, daging, dan sayur yang tak lagi layak konsumsi. Ketika pendingin menjadi sasaran, yang dipertaruhkan adalah kepercayaan publik pada ketersediaan pangan sehari-hari.
Pertanyaannya kini bukan apakah sektor ritel akan diserang lagi, melainkan seberapa siap mereka menganggap firmware sebagai “kebersihan” yang wajib. Jika makanan dapat hilang karena satu celah pembaruan, mungkin sudah waktunya kita menilai ulang arti keamanan: bukan hanya melindungi data, tetapi melindungi hidup sehari-hari.
(Orbit dari berbagai sumber, 16 Oktober 2026)





