Vulnerabilitas Java Guncang Keamanan Siber Rumah Sakit AS
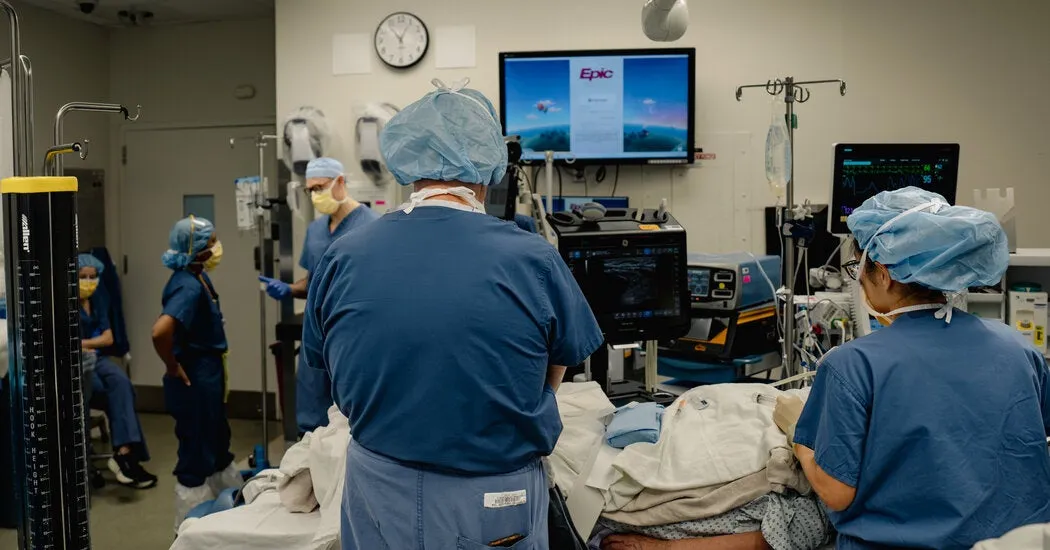
ORBITINDONESIA.COM – Vulnerabilitas Java memaksa jaringan rumah sakit di Amerika Serikat bergerak cepat mengamankan sistem, mencari tanda penyusupan, dan memasang patch darurat dari Oracle. Di tengah gelombang ancaman keamanan siber rumah sakit, tim TI berpacu dengan waktu untuk “patch sebelum diretas.”
Jaringan layanan kesehatan di seluruh Amerika Serikat bergegas mengamankan sistem komputer setelah ditemukannya sebuah kerentanan pada perangkat lunak Java yang digunakan sangat luas. Mereka memindai jaringan, mencari jejak intrusi, dan menerapkan patch yang dikeluarkan Oracle sebagai perbaikan cepat.
American Hospital Association menyatakan belum mengetahui dampak negatif pada operasional rumah sakit selain gangguan akibat respons kilat memasang pertahanan baru. Namun, ritme kerja berubah menjadi mode darurat karena potensi ancaman dianggap nyata.
John Riggi, penasihat keamanan siber nasional asosiasi itu, menyebut departemen teknologi sedang berlomba untuk “patch before they hack.” Ia menilai kegagalan sistem terbaru di sektor lain, seperti kontrol lalu lintas udara, perbankan, dan program Microsoft, membuat tim siber rumah sakit berada pada postur keamanan tertinggi yang belum pernah terjadi.
Riggi mengatakan tim keamanan siber rumah sakit menggunakan alat canggih untuk memindai jaringan internal, perangkat medis, dan aplikasi yang menghadap internet. Targetnya jelas, menemukan instance kerentanan Java dan menambalnya secepat mungkin.
Java dipakai rumah sakit dalam banyak lapisan, dari aplikasi klinis hingga sistem pendukung operasional. Oracle bahkan mencantumkan 21 produk yang relevan dengan patch terbaru, dan konteksnya makin penting sejak Oracle mengakuisisi Cerner, vendor besar rekam medis elektronik, pada 2022.
Epic Systems, vendor rekam medis terbesar, menyatakan sistemnya tidak terdampak pada Selasa. Namun, CEO Epic Judy Faulkner pernah mengungkap pada September bahwa analisis internal berbasis A.I. menemukan celah yang bisa memungkinkan peretas masuk dan mengubah data tanpa terdeteksi, lalu Epic menerbitkan patch.
Di titik ini, A.I. mengubah tempo permainan keamanan siber rumah sakit. A.I. mempercepat audit integritas sistem, tetapi juga mempercepat peretasan, sehingga jendela waktu antara “celah ditemukan” dan “celah dieksploitasi” semakin sempit.
Perusahaan konsultan dan group purchasing untuk rumah sakit melaporkan ribuan klien bekerja 24 jam untuk mengamankan sistem. Florian Quarré dari Premier menyebut situasi ini “gila,” karena kerentanan muncul beberapa jam lalu dan langsung membuka “retakan” pada “armor” yang selama ini dianggap kuat.
Quarré menekankan tiga hal yang terpapar oleh insiden ini, yaitu kompleksitas cacat pada sistem modern, kecepatan cacat itu ditemukan, dan kecepatan cacat itu dieksploitasi. Dalam ekosistem rumah sakit yang penuh perangkat dan vendor, satu celah dapat menjadi pintu masuk berantai.
Tekanan ini terjadi saat industri kesehatan sudah lama diserang ransomware yang melumpuhkan sistem sambil menuntut tebusan jutaan dolar. Para eksekutif rumah sakit jarang mengungkap apakah mereka membayar, tetapi jejak pembayaran kerap terlihat dari penyelesaian gugatan class action pasien.
Cornerstone Research mencatat sektor kesehatan memiliki jumlah penyelesaian kasus pelanggaran data federal tertinggi dibanding sektor lain dari 2010 hingga 2025, yaitu 118 penyelesaian. Angka ini memberi sinyal bahwa risiko bukan sekadar teoretis, melainkan berulang dan mahal.
Di ranah kebijakan, para legislator meminta pemahaman yang lebih baik tentang gangguan sistem terbaru. Wakil Presiden JD Vance bahkan membatalkan kehadiran di DealBook Summit The New York Times, dengan alasan sedang menangani isu outage teknologi di Washington.
Para ahli menilai spesialis keamanan harus berasumsi peretas menggunakan A.I. untuk mengeksploitasi celah di sistem rumah sakit. Juli Rhoden Cunningham dari Vizient menegaskan kunci respons adalah bergerak mendesak, mengikuti bukti saat ancaman berevolusi, dan memfokuskan sumber daya pada titik yang benar-benar menurunkan risiko.
Riggi menyebut tim teknologi rumah sakit sudah siaga tinggi selama berminggu-minggu. Ia mencontohkan kasus peretasan sistem pemantauan suhu unit penyimpanan darah di Prancis, yang menunjukkan serangan dapat menyasar titik yang terdengar “kecil” tetapi berdampak besar.
Kerentanan Java ini mengingatkan bahwa keamanan siber rumah sakit bukan sekadar urusan server, melainkan urusan keselamatan pasien. Ketika perangkat medis, rekam medis elektronik, dan aplikasi internet saling terhubung, satu celah dapat menjalar menjadi krisis layanan.
Istilah “patch before they hack” terdengar heroik, tetapi juga menyimpan kritik terhadap ketergantungan pada respons reaktif. Jika pertahanan selalu dimulai setelah celah diumumkan, maka rumah sakit akan terus hidup dalam siklus panik, bukan siklus ketahanan.
A.I. mempercepat deteksi dan respons, tetapi ia juga mempercepat serangan, sehingga keunggulan hanya dimiliki pihak yang siap lebih dulu. Dalam konteks ini, kesiapan berarti inventaris aset yang akurat, segmentasi jaringan yang disiplin, dan latihan insiden yang rutin.
Masalahnya, rumah sakit sering dibebani sistem warisan, vendor berlapis, serta perangkat yang sulit diperbarui tanpa mengganggu layanan. Di sinilah kompleksitas yang disebut Quarré menjadi realitas, karena keamanan harus berjalan berdampingan dengan operasional 24 jam.
Data 118 penyelesaian kasus pelanggaran data federal pada 2010-2025 memperlihatkan biaya sosial dan finansial yang terus menumpuk. Jika pembayaran tebusan jarang diungkap, maka transparansi publik menjadi lemah, dan pembelajaran kolektif berjalan lambat.
Respons kebijakan juga tampak masih mengejar kejadian, bukan memimpin pencegahan. Pembatalan agenda pejabat tinggi karena outage menunjukkan isu ini sudah level nasional, tetapi itu harus diterjemahkan menjadi standar, audit, dan insentif yang lebih tegas.
Kerentanan Java dan respons kilat rumah sakit AS menunjukkan bahwa keamanan siber rumah sakit kini setara dengan keamanan infrastruktur kritis. Patch darurat mungkin menyelamatkan hari ini, tetapi ia tidak otomatis membangun ketahanan untuk besok.
Pertanyaannya sederhana namun berat, apakah industri kesehatan akan terus berlari dari satu celah ke celah lain, atau mulai merancang sistem yang menganggap serangan sebagai kepastian. Pada akhirnya, ukuran sukses bukan hanya sistem kembali normal, tetapi apakah pasien tetap aman saat dunia digital retak di bawah tekanan.
(Orbit dari berbagai sumber, 19 November 2026)